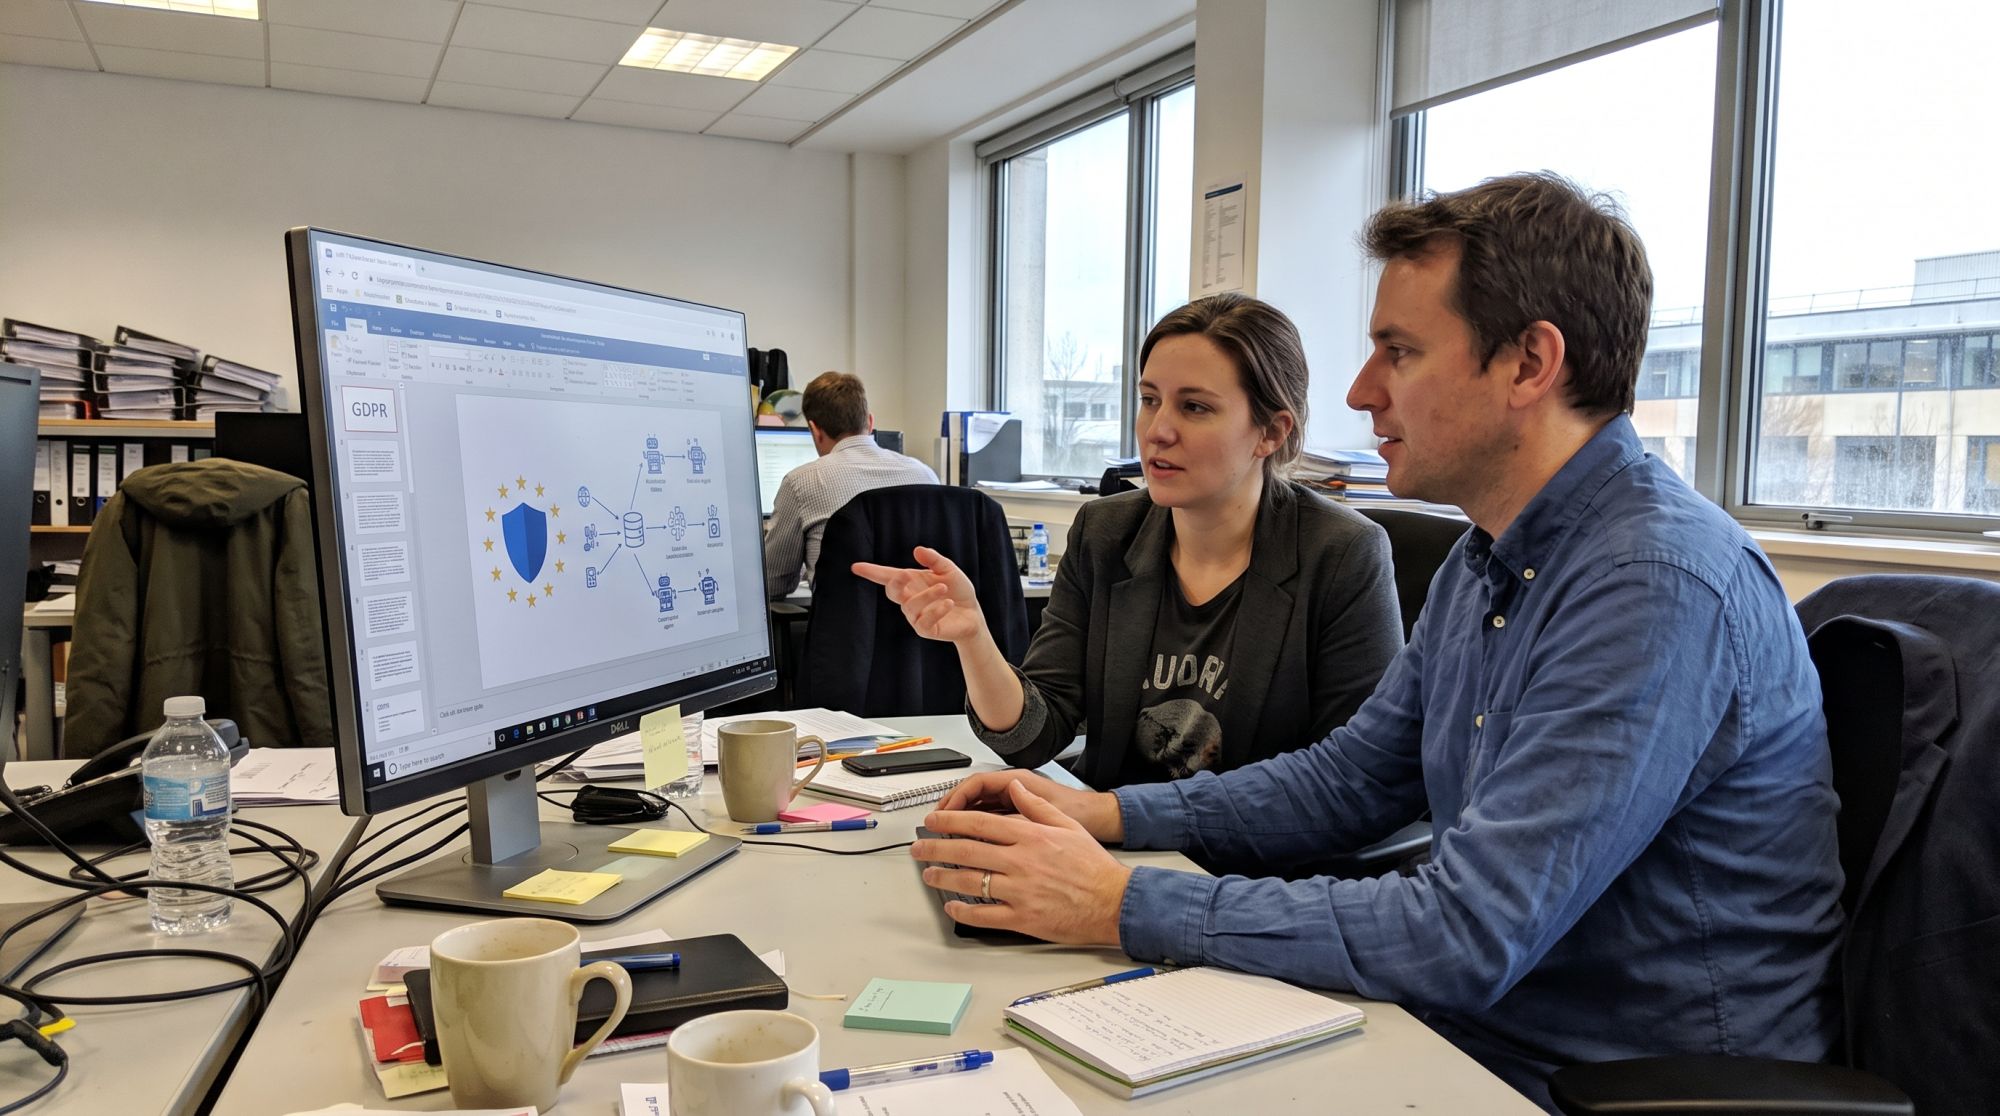
Når en AI-agent besvarer dine telefonopkald eller kundechat på hjemmesiden, behandler den dine kunders personoplysninger: navne, telefonnumre, specifikke ønsker og nogle gange optagelser af samtalen. GDPR gælder på præcis samme måde her som for dine egne medarbejdere og IT-systemer.
Denne guide forklarer, hvad det betyder i praksis, hvilke 10 spørgsmål du bør stille enhver AI-leverandør, og hvilke gennemsigtighedskrav EU’s AI-forordning tilføjede i 2026.
(Bemærk: Guiden giver generel information og udgør ikke juridisk rådgivning.)
Hvad betyder GDPR for en AI-agent?
Ifølge GDPR har du fortsat det fulde ansvar for dine kunders personoplysninger – også når en ekstern AI-leverandør behandler dem på dine vegne.
Du er dataansvarlig: Du bestemmer formålet med behandlingen samt hvorfor og hvordan oplysningerne bruges. AI-leverandøren fungerer som din databehandler (artikel 4 og 28).
Juridisk behandlingsgrundlag (Artikel 6): Du skal have en gyldig grund til at behandle data. Ved besvarelse af henvendelser er grunden typisk en eksisterende aftale (kontrakt), at kunden beder om et tilbud (foranstaltninger før kontrakt), eller din saglige interesse i at yde god kundeservice (legitim interesse).
Tydelig oplysningspligt (Artikel 13 og 14): Informer kunderne om databehandlingen i din privatlivspolitik og ved telefonopkald via en kort besked i starten af samtalen.
Dataminimering (Artikel 5): Indsaml kun de oplysninger, du reelt har brug for, og opbevar dem ikke længere end nødvendigt.
Særlige kategorier af data (Artikel 9): Følsomme personoplysninger kræver ekstra beskyttelse. Helbredsoplysninger på f.eks. en klinik hører under disse kategorier og er underlagt strengere regler.
Kundens rettigheder (Artikel 15 til 17): Den enkelte beholder sine rettigheder til bl.a. indsigt, berigtigelse og sletning af egne oplysninger.
Databehandleraftalen (DPA)
Du skal have en juridisk bindende databehandleraftale med enhver leverandør, der behandler personoplysninger på dine vegne.
Aftalen fastlægger præcist, hvad leverandøren må gøre med oplysningerne, hvordan de beskyttes teknisk, hvilke underdatabehandlere der benyttes, og hvad der sker med data ved samarbejdets ophør (artikel 28).
Hvor behandles og opbevares oplysningerne?
Kortlæg, hvor dine data opbevares og behandles – herunder af de underliggende AI-modeller, agenten trækker på.
Overførsel af personoplysninger til lande uden for EØS kræver et gyldigt overførselsgrundlag (f.eks. EU’s standardkontraktbestemmelser eller en tilstrækkelighedsafgørelse). For USA-baserede tjenester gælder EU–US Data Privacy Framework (DPF) for certificerede virksomheder.
Tip: Spørg altid leverandøren direkte, hvilket overførselsgrundlag hver enkelt underleverandør i kæden benytter.
10 spørgsmål du bør stille din AI-leverandør
Disse ti spørgsmål afdækker hurtigt, om en leverandør tager dine kunders datasikkerhed alvorligt:
Databehandleraftale: Vil du underskrive en gældende databehandleraftale (DPA) med min virksomhed?
Underdatabehandlere: Hvilke underdatabehandlere håndterer vores data (herunder AI-modellerne), og hvor befinder deres servere sig?
Modeltræning: Bruges mine kunders oplysninger til at træne AI-modeller? (Det bør aldrig ske uden eksplicit accept).
Datatype: Hvad registrerer og gemmer I konkret (lydoptagelser, transskriptioner eller kun resuméer)?
Opbevaring: Hvor længe gemmes materialet, og kan jeg selv definere slettefristerne?
Adgangskontrol: Hvem i din virksomhed har adgang til data, og bliver adgangen logget elektronisk?
Rettigheder: Hvordan eksporterer eller sletter I en kundes oplysninger, hvis kunden anmoder om det?
Kryptering: Hvordan beskyttes oplysningerne under overførsel og opbevaring?
Ophør: Hvad sker der med virksomhedens data, hvis samarbejdet ophører?
Gennemsigtighed: Hvordan oplyses brugeren om, at vedkommende taler med en AI, og hvordan stilles der om til et menneske?
AI-forordningens krav om gennemsigtighed
Siden den 2. august 2026 har EU’s AI-forordning stillet et eksplicit krav om gennemsigtighed (artikel 50): Brugeren skal gøres opmærksom på, hvornår vedkommende kommunikerer med et AI-system, medmindre det er fremgår åbenlyst af konteksten.
For en AI-agent på telefon eller chat er en kort besked i starten af samtalen nok til at opfylde kravet. Bemærk, at AI-forordningen ikke erstatter GDPR – begge regelsæt gælder sideløbende.
Sådan håndterer vi databeskyttelse hos Acastia
Vi gennemgår altid databeskyttelsen med dig inden opstart: hvad agenten registrerer, hvor data opbevares i EU, hvem der har adgang, og hvornår det slettes automatisk. Vores databehandlingsvilkår og underdatabehandlere fremgår gennemskueligt af vores privatlivspolitik, og vi hjælper dig aktivt, hvis en kunde beder om indsigt eller sletning. (Se også: Sådan arbejder vi).
Spørgsmål og svar
Er det lovligt at bruge en AI-agent til at besvare kundeopkald i EU?
Ja, så længe rammerne er på plads: et gyldigt behandlingsgrundlag, tydelig information til brugeren, en databehandleraftale og oplysning om, at der kommunikeres med en AI.
Skal jeg altid indhente kundernes samtykke?
Nej. Når du besvarer en kunde, der selv kontakter dig, kan behandlingsgrundlaget ofte være opfyldelse af en kontrakt eller din legitime interesse. Automatiserede salgs- og markedsføringsopkald kræver derimod altid forudgående samtykke. Læs Uanmodede salgsopkald med AI i Europa.
Må jeg optage telefonsamtalerne?
Ja, men at optage en samtale udgør en databehandling. Du skal have et behandlingsgrundlag, informere den, der ringer, i starten af opkaldet, og kun opbevare optagelsen så længe, det er nødvendigt.
Skal jeg udarbejde en konsekvensanalyse (DPIA)?
GDPR kræver en konsekvensanalyse, hvis behandlingen medfører høj risiko for den enkelte – f.eks. ved systematisk behandling af helbredsoplysninger i større omfang (artikel 35).
Ejer AI-leverandøren samtalerne og data?
Nej. Via databehandleraftalen er det fastlagt, at leverandøren udelukkende behandler oplysningerne efter din instruks.